Domain ipv6schulung.de kaufen?
Wir ziehen mit dem Projekt
ipv6schulung.de um.
Sind Sie am Kauf der Domain
ipv6schulung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ipv6schulung.de kaufen?
Was ist das DNS-Protokoll und wie funktioniert es?
Das DNS-Protokoll steht für Domain Name System und dient dazu, Domainnamen in IP-Adressen aufzulösen. Es funktioniert, indem Anfragen an DNS-Server gesendet werden, die die entsprechenden IP-Adressen zurückgeben. Dadurch wird die Kommunikation im Internet erleichtert, da die Benutzer nicht die IP-Adressen von Websites auswendig lernen müssen. **
Sollen manuelle DNS-Änderungen im Netzwerk gesperrt werden?
Die Entscheidung, ob manuelle DNS-Änderungen im Netzwerk gesperrt werden sollten, hängt von verschiedenen Faktoren ab. Wenn es sich um ein Unternehmensnetzwerk handelt, kann es sinnvoll sein, DNS-Änderungen zu sperren, um die Netzwerksicherheit zu erhöhen und unerwünschte Änderungen zu verhindern. In einem privaten Netzwerk kann es jedoch praktisch sein, manuelle DNS-Änderungen zuzulassen, um beispielsweise bestimmte Websites zu blockieren oder den Zugriff auf bestimmte Dienste zu ermöglichen. Es ist wichtig, die spezifischen Anforderungen und Risiken des Netzwerks zu berücksichtigen, um die richtige Entscheidung zu treffen. **
Ähnliche Suchbegriffe für DNS
Top-Angebote
Produkte zum Begriff DNS:
-
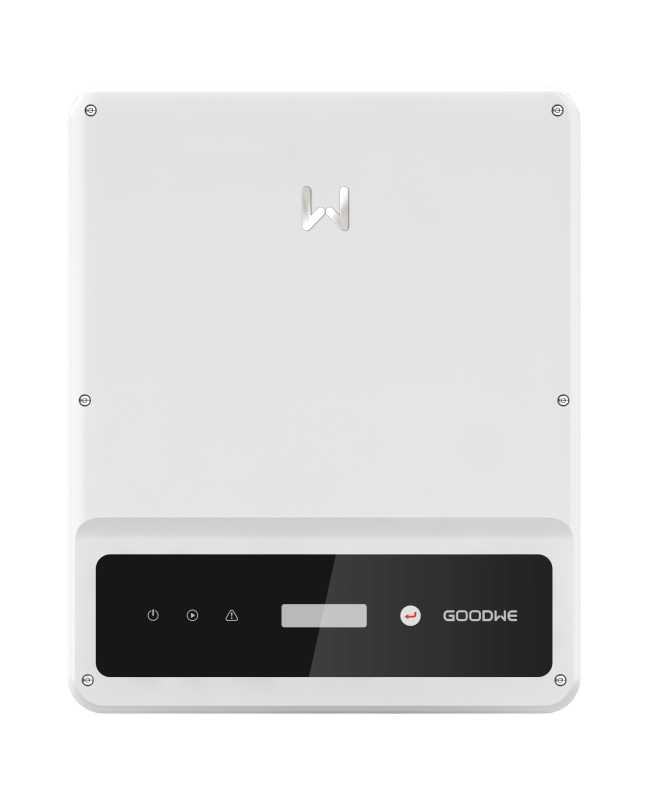
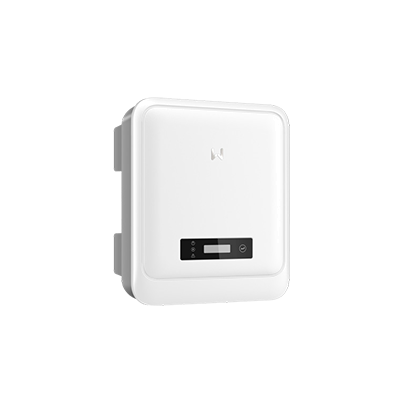
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wird die DNS-Abfrage im Tor-Netzwerk verschlüsselt?
Ja, die DNS-Abfragen im Tor-Netzwerk werden verschlüsselt. Tor verwendet das DNS-over-HTTPS (DoH)-Protokoll, um die DNS-Anfragen zu verschlüsseln und den Datenschutz zu gewährleisten. Dadurch wird verhindert, dass Dritte die DNS-Anfragen abfangen oder überwachen können. **
-
Wie können DNS-Einstellungen die Leistung und Sicherheit einer Website beeinflussen und welche Best Practices sollten bei der Konfiguration von DNS-Einstellungen beachtet werden?
DNS-Einstellungen können die Leistung und Sicherheit einer Website beeinflussen, indem sie die Geschwindigkeit beeinflussen, mit der Benutzer auf die Website zugreifen können, und indem sie die Website vor verschiedenen Arten von Angriffen schützen. Best Practices bei der Konfiguration von DNS-Einstellungen umfassen die Verwendung von zuverlässigen DNS-Providern, die Aktualisierung von DNS-Einträgen, um Ausfallzeiten zu minimieren, die Implementierung von DNSSEC zur Sicherung von DNS-Daten und die Verwendung von DDoS-Schutzdiensten, um die Website vor Angriffen zu schützen. Es ist auch wichtig, die TTL-Werte angemessen zu konfigurieren, um die Leistung zu optimieren und sicherzustellen, dass Änderungen an den DNS-Einstellungen schnell verbreitet werden. **
-
Was ist das DNS-Protokoll und welche Rolle spielt es im Internet?
Das DNS-Protokoll steht für Domain Name System und dient dazu, Domainnamen in IP-Adressen umzuwandeln. Es spielt eine entscheidende Rolle im Internet, da es ermöglicht, dass Benutzer mithilfe von leicht zu merkenden Domainnamen auf Websites zugreifen können, anstatt sich die komplizierten IP-Adressen merken zu müssen. Ohne das DNS-Protokoll wäre das Navigieren im Internet deutlich schwieriger und weniger benutzerfreundlich. **
-
Wie funktioniert das DNS-Protokoll und welche Rolle spielt es im Internet?
Das DNS-Protokoll übersetzt Domainnamen in IP-Adressen, damit Computer im Internet kommunizieren können. Es funktioniert, indem Anfragen an DNS-Server gesendet werden, die die entsprechenden IP-Adressen zurückgeben. DNS spielt eine entscheidende Rolle im Internet, da es die Grundlage für die Namensauflösung von Websites und anderen Ressourcen bildet. **
Wie beeinflusst die Konfiguration von DNS-Einträgen die Leistung und Sicherheit von Netzwerken und welche Best Practices sollten bei der Verwaltung von DNS-Servern beachtet werden?
Die Konfiguration von DNS-Einträgen beeinflusst die Leistung und Sicherheit von Netzwerken, da sie die Zuverlässigkeit und Geschwindigkeit der Namensauflösung beeinflusst. Eine falsche Konfiguration kann zu Verzögerungen oder Ausfällen führen, während eine korrekte Konfiguration die Netzwerkleistung verbessert. Best Practices bei der Verwaltung von DNS-Servern umfassen die regelmäßige Aktualisierung von DNS-Einträgen, die Implementierung von Sicherheitsmaßnahmen wie DNSSEC zur Verhinderung von Spoofing und Man-in-the-Middle-Angriffen, die Segmentierung von DNS-Servern, um Angriffe zu isolieren, und die Überwachung der DNS-Serverleistung, um Probleme frühzeitig zu erkennen und zu beheben. Darüber h **
Wie beeinflusst die Konfiguration von DNS-Einträgen die Leistung und Sicherheit von Netzwerken und welche Best Practices sollten bei der Verwaltung von DNS-Servern beachtet werden?
Die Konfiguration von DNS-Einträgen beeinflusst die Leistung und Sicherheit von Netzwerken, da sie die Zuverlässigkeit der Namensauflösung und die Erreichbarkeit von Ressourcen beeinflusst. Eine falsche Konfiguration kann zu langsamen Auflösungszeiten, Ausfällen und Sicherheitslücken führen. Best Practices bei der Verwaltung von DNS-Servern umfassen die regelmäßige Aktualisierung von Einträgen, die Implementierung von Sicherheitsmaßnahmen wie DNSSEC und die Überwachung der Serverleistung, um Engpässe frühzeitig zu erkennen. Zudem ist es wichtig, die Zugriffsrechte auf die DNS-Server zu beschränken und regelmäßige Backups der Konfiguration und Zone-Dateien durchzuführen, um im F **
Top-Angebote
Produkte zum Begriff DNS:
-
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das DNS-Protokoll und wie funktioniert es?
Das DNS-Protokoll steht für Domain Name System und dient dazu, Domainnamen in IP-Adressen aufzulösen. Es funktioniert, indem Anfragen an DNS-Server gesendet werden, die die entsprechenden IP-Adressen zurückgeben. Dadurch wird die Kommunikation im Internet erleichtert, da die Benutzer nicht die IP-Adressen von Websites auswendig lernen müssen. **
-
Sollen manuelle DNS-Änderungen im Netzwerk gesperrt werden?
Die Entscheidung, ob manuelle DNS-Änderungen im Netzwerk gesperrt werden sollten, hängt von verschiedenen Faktoren ab. Wenn es sich um ein Unternehmensnetzwerk handelt, kann es sinnvoll sein, DNS-Änderungen zu sperren, um die Netzwerksicherheit zu erhöhen und unerwünschte Änderungen zu verhindern. In einem privaten Netzwerk kann es jedoch praktisch sein, manuelle DNS-Änderungen zuzulassen, um beispielsweise bestimmte Websites zu blockieren oder den Zugriff auf bestimmte Dienste zu ermöglichen. Es ist wichtig, die spezifischen Anforderungen und Risiken des Netzwerks zu berücksichtigen, um die richtige Entscheidung zu treffen. **
-
Wird die DNS-Abfrage im Tor-Netzwerk verschlüsselt?
Ja, die DNS-Abfragen im Tor-Netzwerk werden verschlüsselt. Tor verwendet das DNS-over-HTTPS (DoH)-Protokoll, um die DNS-Anfragen zu verschlüsseln und den Datenschutz zu gewährleisten. Dadurch wird verhindert, dass Dritte die DNS-Anfragen abfangen oder überwachen können. **
-
Wie können DNS-Einstellungen die Leistung und Sicherheit einer Website beeinflussen und welche Best Practices sollten bei der Konfiguration von DNS-Einstellungen beachtet werden?
DNS-Einstellungen können die Leistung und Sicherheit einer Website beeinflussen, indem sie die Geschwindigkeit beeinflussen, mit der Benutzer auf die Website zugreifen können, und indem sie die Website vor verschiedenen Arten von Angriffen schützen. Best Practices bei der Konfiguration von DNS-Einstellungen umfassen die Verwendung von zuverlässigen DNS-Providern, die Aktualisierung von DNS-Einträgen, um Ausfallzeiten zu minimieren, die Implementierung von DNSSEC zur Sicherung von DNS-Daten und die Verwendung von DDoS-Schutzdiensten, um die Website vor Angriffen zu schützen. Es ist auch wichtig, die TTL-Werte angemessen zu konfigurieren, um die Leistung zu optimieren und sicherzustellen, dass Änderungen an den DNS-Einstellungen schnell verbreitet werden. **
Ähnliche Suchbegriffe für DNS
-
GoodWe GW 6000* DNS-30 G3AC-Leistung: 6,0* kW Anzahl MPPT: 2 DC-Verbinder: MC4 AC-Anschluss: 1-phasig Kommunikation: Wifi, RS485 / LAN / 4G / DI (opt.) Schutzklasse: IP66 K�hlung: passiv Abmessungen: 350 x 410 x 143 mm (B x H x T) Gewicht: 12,8 kg699,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das DNS-Protokoll und welche Rolle spielt es im Internet?
Das DNS-Protokoll steht für Domain Name System und dient dazu, Domainnamen in IP-Adressen umzuwandeln. Es spielt eine entscheidende Rolle im Internet, da es ermöglicht, dass Benutzer mithilfe von leicht zu merkenden Domainnamen auf Websites zugreifen können, anstatt sich die komplizierten IP-Adressen merken zu müssen. Ohne das DNS-Protokoll wäre das Navigieren im Internet deutlich schwieriger und weniger benutzerfreundlich. **
-
Wie funktioniert das DNS-Protokoll und welche Rolle spielt es im Internet?
Das DNS-Protokoll übersetzt Domainnamen in IP-Adressen, damit Computer im Internet kommunizieren können. Es funktioniert, indem Anfragen an DNS-Server gesendet werden, die die entsprechenden IP-Adressen zurückgeben. DNS spielt eine entscheidende Rolle im Internet, da es die Grundlage für die Namensauflösung von Websites und anderen Ressourcen bildet. **
-
Wie beeinflusst die Konfiguration von DNS-Einträgen die Leistung und Sicherheit von Netzwerken und welche Best Practices sollten bei der Verwaltung von DNS-Servern beachtet werden?
Die Konfiguration von DNS-Einträgen beeinflusst die Leistung und Sicherheit von Netzwerken, da sie die Zuverlässigkeit und Geschwindigkeit der Namensauflösung beeinflusst. Eine falsche Konfiguration kann zu Verzögerungen oder Ausfällen führen, während eine korrekte Konfiguration die Netzwerkleistung verbessert. Best Practices bei der Verwaltung von DNS-Servern umfassen die regelmäßige Aktualisierung von DNS-Einträgen, die Implementierung von Sicherheitsmaßnahmen wie DNSSEC zur Verhinderung von Spoofing und Man-in-the-Middle-Angriffen, die Segmentierung von DNS-Servern, um Angriffe zu isolieren, und die Überwachung der DNS-Serverleistung, um Probleme frühzeitig zu erkennen und zu beheben. Darüber h **
-
Wie beeinflusst die Konfiguration von DNS-Einträgen die Leistung und Sicherheit von Netzwerken und welche Best Practices sollten bei der Verwaltung von DNS-Servern beachtet werden?
Die Konfiguration von DNS-Einträgen beeinflusst die Leistung und Sicherheit von Netzwerken, da sie die Zuverlässigkeit der Namensauflösung und die Erreichbarkeit von Ressourcen beeinflusst. Eine falsche Konfiguration kann zu langsamen Auflösungszeiten, Ausfällen und Sicherheitslücken führen. Best Practices bei der Verwaltung von DNS-Servern umfassen die regelmäßige Aktualisierung von Einträgen, die Implementierung von Sicherheitsmaßnahmen wie DNSSEC und die Überwachung der Serverleistung, um Engpässe frühzeitig zu erkennen. Zudem ist es wichtig, die Zugriffsrechte auf die DNS-Server zu beschränken und regelmäßige Backups der Konfiguration und Zone-Dateien durchzuführen, um im F **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.